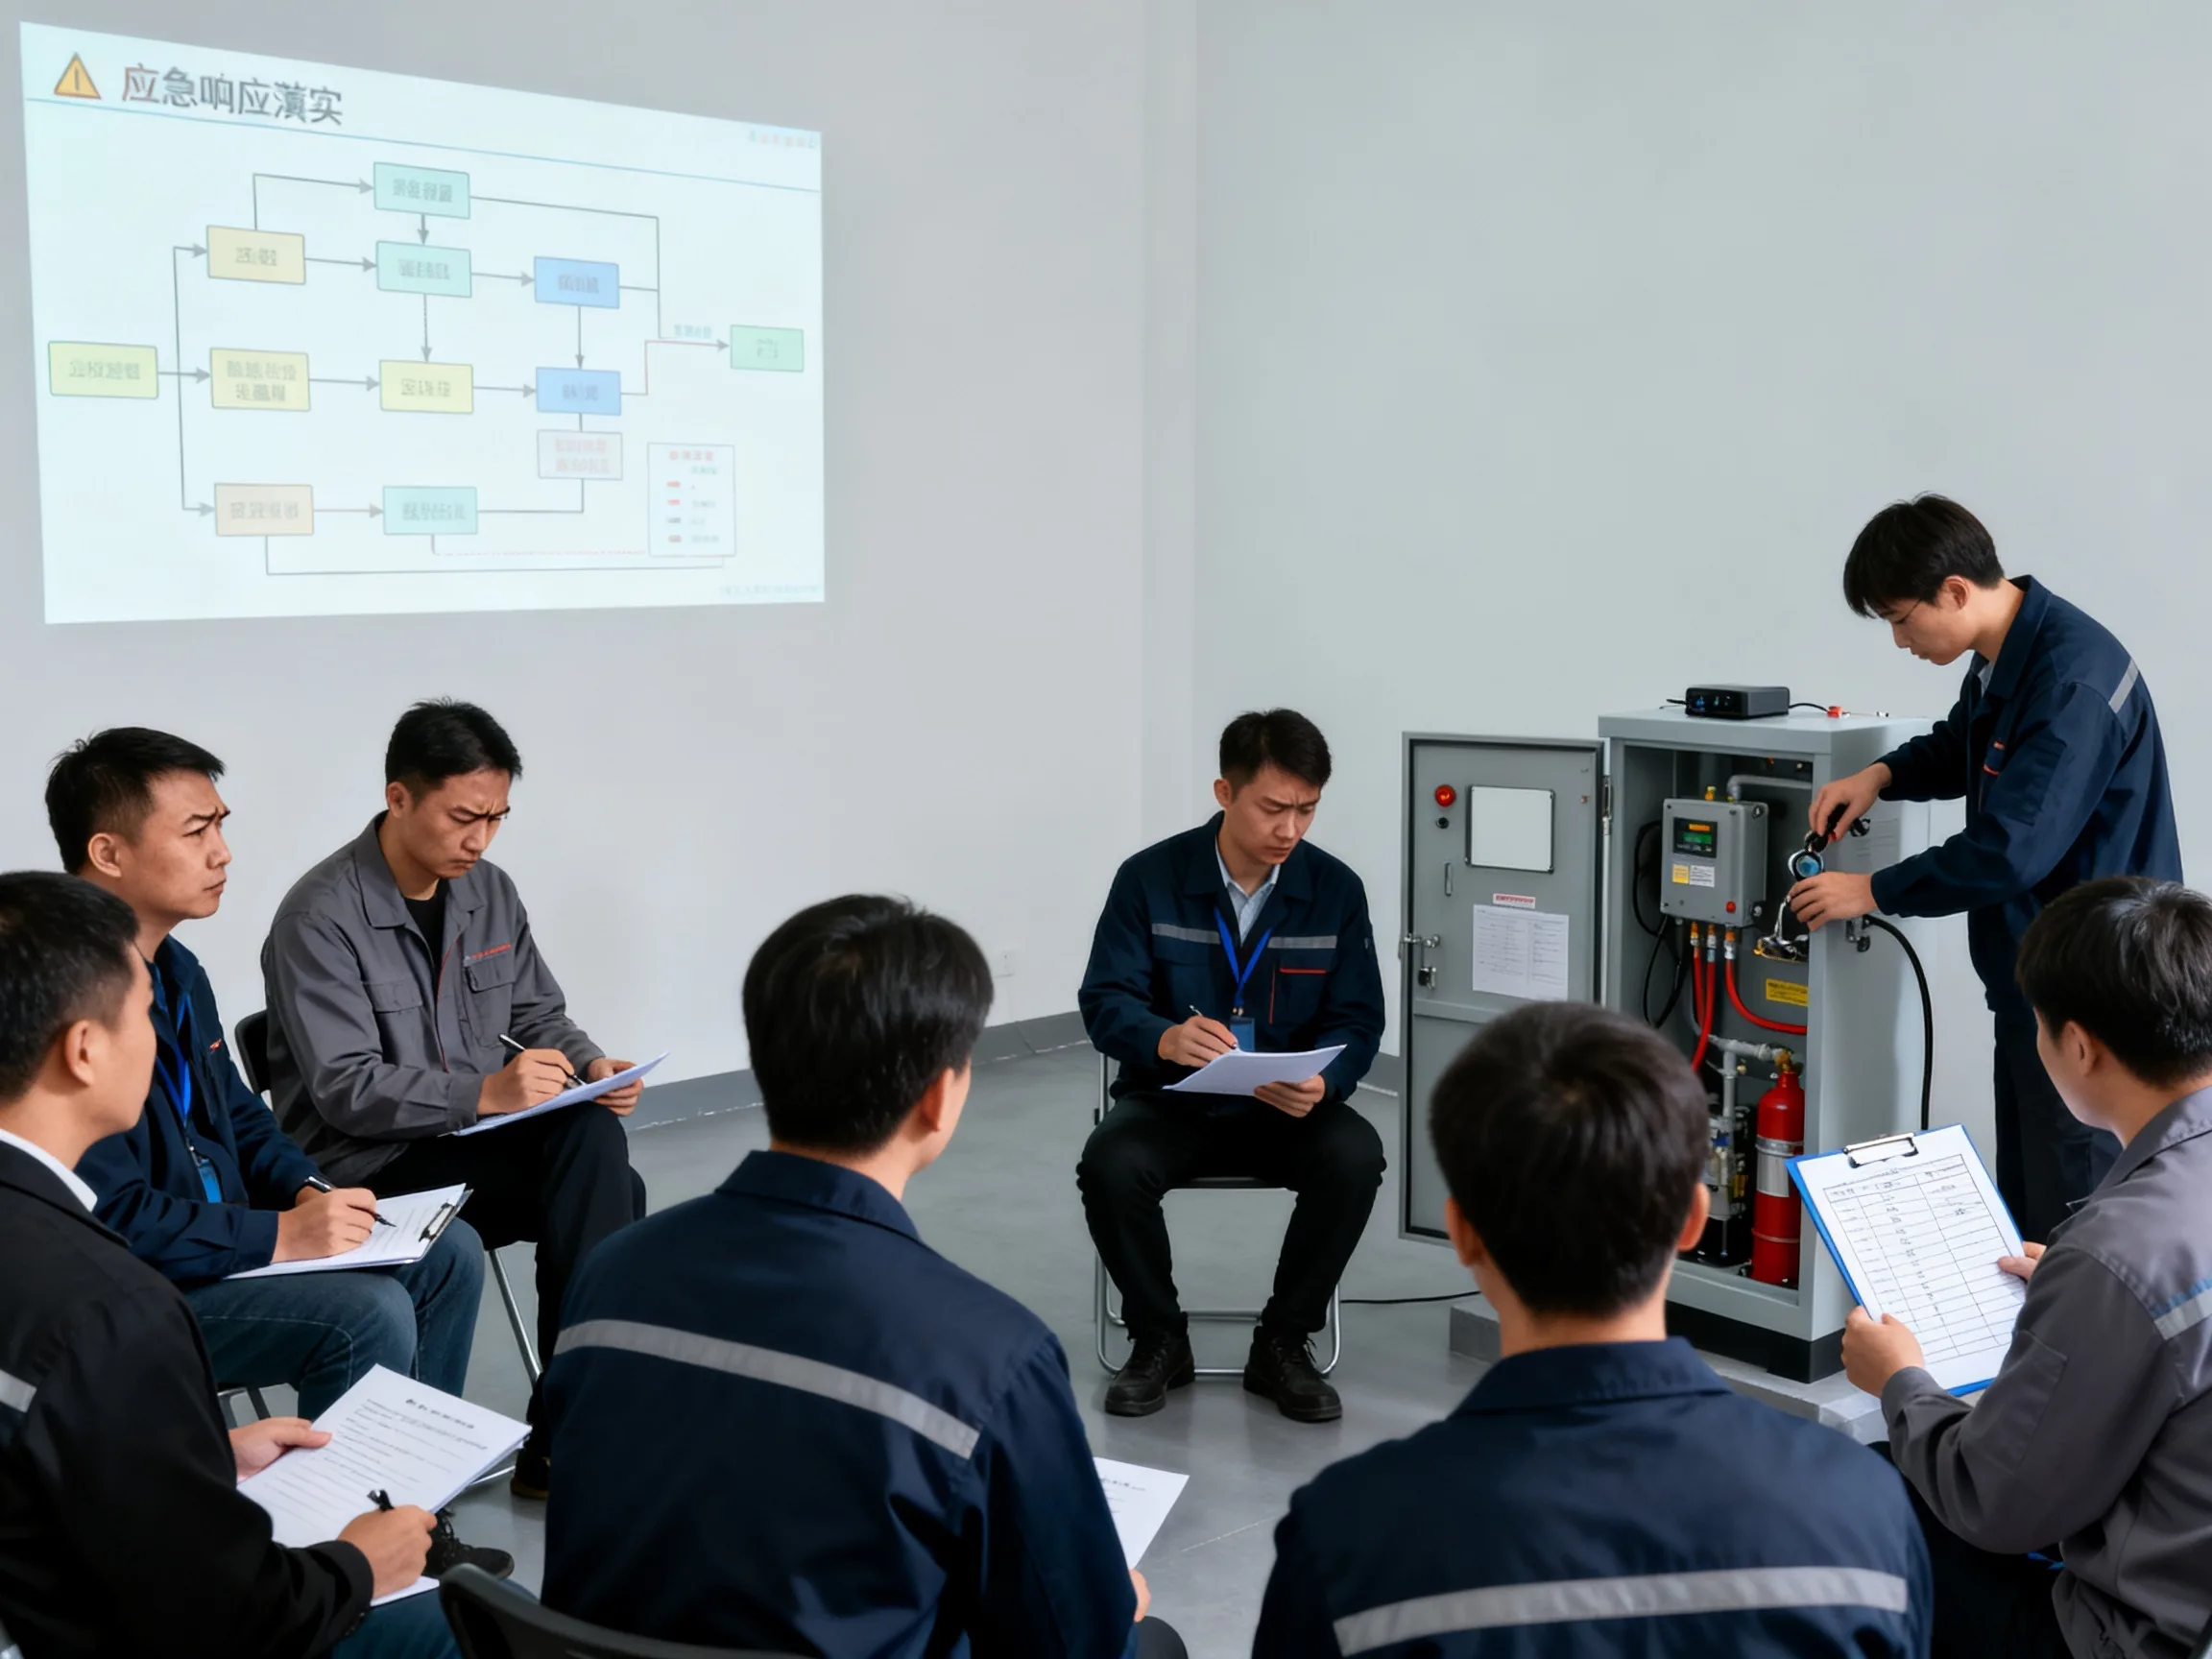
应急响应演练暴露了哪些薄弱环节,如何整改落实才有效?
应急响应演练暴露的薄弱环节,本质是“预案与实战脱节、人员能力断档、工具链路不畅”三大问题,整改要沿着“复盘—补短板—再验证”的闭环走,而不是重新写一份更厚的预案。
一场演练的价值不在当天,而在演练结束后的复盘会上。可惜多数单位开完总结会,整改报告归档,短板原样留着,等下次演练再暴露一遍。下面按真实演练中最常见的失分点,逐一拆解怎么改。
演练中最常暴露的四类薄弱环节
指挥链路:谁说了算,现场说不清
演练中最尴尬的场景经常是:技术组在群里问“能不能断网”,指挥组半天没人拍板;或者两个部门同时对外发口径相反的通报。这说明应急预案里的组织架构只停留在纸面。
业内专家指出,多数应急响应失效不是技术问题,而是决策授权没提前明确。整改要点:
- 把“断网、下线业务、对外通报”等关键动作的决策权限写成矩阵表,明确到岗位而非部门
- 设AB角,指挥岗离场时权限自动移交,演练时专门测一次交接
- 建立单一作战室(线上用企业微信/钉钉专属群或飞书应急群,线下指定物理房间),所有指令从一个出口发出
- 每次指令必须有书面留痕,口头指令事后补记录
检测能力:攻击已经进来,还看不见
红队已经拿到域控权限,蓝队还在排查第一台失陷主机——这是攻防演练里的经典画面。暴露的是监测覆盖不全:
- 日志采集缺口:多数单位只收了服务器日志,网络设备、安全设备、办公终端的日志缺失或没接进SIEM平台
- 告警基线没调优:大量误报把真实告警淹没,值班人员习惯性忽略
- 缺横向移动检测:只盯外网入口,内网东西向流量基本裸奔
整改路径相对明确:先把全流量和主机日志统一接入分析平台,按MITRE ATT&CK框架梳理检测规则覆盖度,把高频攻击手法(如哈希传递、计划任务持久化、Webshell落地)做成可触发的告警规则,再用红队复测验证告警是否真的能响。
处置动作:会报警,不会止血
发现失陷主机之后干什么?不少队伍的第一反应是“重启一下看看”。处置环节的典型短板:
- 没有取证意识,直接重装系统,把入侵路径证据全销毁
- 隔离方式粗暴,直接拔线断电,导致业务中断比攻击本身影响还大
- 清除不彻底,只处理告警那台机器,攻击者留的其他后门原封不动
规范动作应该是:先内存和关键目录取证(内存镜像、进程快照、计划任务、启动项、新增账号),再通过网络隔离而非断电方式控住主机,随后以失陷主机为起点反向排查关联资产。建议把这套动作写成 SOP 操作卡,一线人员照单执行,不依赖临场发挥。
人员与协作:能力断层比工具落后更致命
演练暴露的另一个普遍问题是“能跑剧本的人只有一两个”。核心岗位一休假,应急能力直接归零。行业共识认为,人员梯队建设比采购新设备优先级更高。具体做法:
- 建立岗位职责轮换制,值班岗每季度轮换,人人过一遍完整处置流程
- 用桌面推演(tabletop exercise)低成本补练,每季度一次,两小时聚焦一个场景
- 与外部支撑单位(安全厂商、属地网信和公安部门)明确联络人和响应时限,演练时实测联系通畅度
整改闭环怎么落地:从报告到验证
整改计划怎么写才不流于形式
复盘会输出的问题清单,要转换成可验收的整改项。每个整改项包含五要素:问题描述、责任岗位、完成时限、验收标准、验证方式。例如“日志覆盖不足”不能只写“加强日志管理”,要写成“X月X日前完成全部核心网络设备日志接入,验收标准为抽测任一设备可在平台检索到近24小时日志”。
整改后必须做回归验证
改完不算完,要再测一次:
- 针对每个整改项设计小范围验证动作,如突然发起一次不预告的钓鱼邮件测试
- 每6个月做一次全流程演练,场景轮换:勒索、数据泄露、供应链攻击、内部违规各来一轮
- 建立短板台账,连续两轮演练重复出现的问题升级到管理层督办
不少企业关心:应急响应演练服务一般多少钱
这个问题没有统一答案,取决于资产规模和演练深度。据了解市场行情,单场景的桌面推演服务通常在数万元级别,而包含红蓝对抗、多轮次的实战化演练,按资产规模和服务周期报价,中小企业年费多在十万元上下,大型集团可达数十万元。预算有限的单位可以采取“外部首次带教+内部常态化演练”的组合方式,把一次性投入转化为长期自持能力。三四线城市的企业也可关注属地网信部门组织的区域性行业应急响应演练活动,多数为免费或低成本参与,是起步的好渠道。
容易被忽略的两个细节
预案文档本身要“能用”
翻翻你们的预案,如果是几十页的Word,出事时没人会看。建议:核心流程压缩成一页A4的决策流程图,联系人表单独成页且每月核对一次电话,SOP按场景拆成独立卡片放在作战室触手可及的位置。
对外的沟通预案常是空白
真出事时,客户问、媒体问、监管问,谁答、怎么答、多久答,多数单位没准备。整改时补上三件套:对外通报模板(预写好骨架,事件时填空)、监管报告时限清单(对照《网络安全法》和《国家网络安全事件报告管理办法》的要求明确上报路径和时限)、指定唯一对外发言人。
Q&A:应急响应演练常见问题解答
应急响应演练多久做一次合适?
行业通行做法是每年至少一次全流程实战演练,每季度一次桌面推演或单场景小演练。金融、能源等关基行业按监管部门要求频率更高,部分单位每半年即需完成一次综合演练。
演练和真实应急响应差别大吗?
差别主要在压力和未知性。真实事件中信息更混乱、决策时间更短、业务影响真实存在,所以演练要刻意加入信息迷雾环节(故意给蓝队错误线索)和业务方参与,才能缩小与实战的差距。
小团队没有专职安全人员,怎么开展演练?
可以借用自动化平台降低门槛,例如用开源的攻防靶场环境结合简化剧本开展演练,重点先跑通“发现—上报—隔离—恢复”四个基本动作,再逐步扩展场景,同时与属地网信部门或安全服务商建立支撑关系作为兜底。
演练的目的从来不是拿个好成绩,而是把每个暴露的短板变成下一次的肌肉记忆,整改闭环跑通了,演练才算真正花钱花到了实处。